Domain feudalsystem.de kaufen?
Wir ziehen mit dem Projekt
feudalsystem.de um.
Sind Sie am Kauf der Domain
feudalsystem.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain feudalsystem.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Das Lehnswesen in Den Moslemischen Staaten Insbesondere Im Osmanischen Reiche: Mit Dem Gesetzbuche Der Lehen Unter Sultan Ahmed I., Gebundene AusgabeDas Lehnswesen In Den Moslemischen Staaten Insbesondere Im Osmanischen Reiche: Mit Dem Gesetzbuche Der Lehen Unter Sultan Ahmed I., Gebundene Ausgabe Von Paul Andreas Tischendorf, Creative Media Partners, Llc, 978-0-270-80591-8, Seitenanzahl: 14039,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kalla, Sebastian: Ein Bistum ohne Lehnswesen und VasallenEin Bistum ohne Lehnswesen und Vasallen , Leiheformen und herrschaftliche Bindungen im Hochstift Bamberg des 12. und 13. Jahrhunderts , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 202412, Autoren: Kalla, Sebastian, Seitenzahl/Blattzahl: 576, Keyword: Bamberg; Begriffsgeschichte; Bischofsurkunden; Eigengüter; Franken; Hochstift; Kanzlei; Kloster; Landesherrschaft; Lehnswesen; Leiheformen; Ministerialität; Nießbrauch; Pacht; Pfandgeschäfte; Soldverträge; Vasallität; beneficium; commissio; feudum, Fachschema: Europa / Geschichte, Kulturgeschichte~Mittelalter, Fachkategorie: Geschichtsforschung: Quellen~Sozial- und Kulturgeschichte, Warengruppe: HC/Geschichte/Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 170, Gewicht: 1056, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
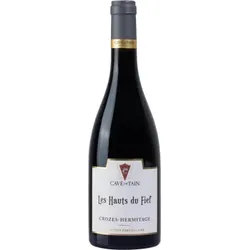
Crozes Hermitage - Les Hauts du Fief 2022 - Cave de TainLes Hauts du Fief ließe sich am besten als harmonische Symbiose der Vielfalt seiner Landschaften und seiner variationsreichen und komplexen Terroirs definieren. Er zeichnet sich in erster Linie durch seine knackige und fleischige Fruchtigkeit, seine Süße, seine Konzentration und seine Reichhaltigkeit aus. Er verbindet Volumen und Frische, einen blumigen und sehr leicht würzigen Ausdruck mit einer zartschmelzenden Holznote. Ein Syrah mit typisch nördlichem Charakter, der jedoch leicht zugänglich ist. Der verführerischste Cru aus dem Norden Frankreichs.24,78 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Welche Machtbefugnisse hatte ein Lehnsherr im mittelalterlichen Feudalsystem?
Ein Lehnsherr hatte die Macht, Land an Vasallen zu vergeben, die ihm im Gegenzug Treue und Dienste leisteten. Er konnte Steuern und Abgaben von den Bauern auf seinem Land einfordern. Zudem hatte er das Recht, über Leben und Tod seiner Untertanen zu entscheiden. **
-
Wann war Ritter Lehnswesen?
Das Rittertum und das Lehnswesen waren eng miteinander verbunden und entwickelten sich im Mittelalter. Das Rittertum entstand im 10. Jahrhundert und erreichte seinen Höhepunkt im 12. und 13. Jahrhundert. Ritter waren Krieger, die im Dienst eines Lehnsherren standen und ihm Treue und militärische Unterstützung versprachen. Das Lehnswesen war ein System der gegenseitigen Verpflichtungen und Abhängigkeiten zwischen Lehensherren und Vasallen, das die Grundlage der mittelalterlichen Gesellschaft bildete. Es regelte die Rechte und Pflichten der verschiedenen Stände und sorgte für Stabilität und Ordnung in einer Zeit des Wandels und der Unsicherheit. Wann genau das Rittertum und das Lehnswesen entstanden, ist schwer zu datieren, da sie sich über einen längeren Zeitraum entwickelten und regional unterschiedlich ausgeprägt waren. **

Was passiert mit einem Lehen wenn der Vasall stirbt?
Was passiert mit einem Lehen, wenn der Vasall stirbt? Wenn ein Vasall stirbt, wird das Lehen in der Regel an seinen Erben übertragen. Dies kann ein Familienmitglied oder eine andere von ihm benannte Person sein. Falls der Vasall keine Erben hat oder keine Regelung getroffen hat, kann das Lehen an den Lehnsherrn zurückfallen. In einigen Fällen kann der Lehnsherr auch einen neuen Vasall für das Lehen bestimmen. Es ist wichtig, dass die Nachfolgefrage klar geregelt ist, um Streitigkeiten und Unsicherheiten zu vermeiden. **
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Lehnswesen in den moslemischen Staaten, insbesondere im Osmanischen Reiche, mit dem Gesetzbuch der Lehen unter Sultan Ahmed I. Leipzig 1872,Das Lehnswesen In Den Moslemischen Staaten, Insbesondere Im Osmanischen Reiche, Mit Dem Gesetzbuch Der Lehen Unter Sultan Ahmed I. Leipzig 1872, Taschenbuch Von Paul Andreas Tischendorf, De Gruyter, 978-3-922968-08-5, Seitenanzahl: 13039,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Lehnswesen in Den Moslemischen Staaten Insbesondere Im Osmanischen Reiche: Mit Dem Gesetzbuche Der Lehen Unter Sultan Ahmed I., Gebundene AusgabeDas Lehnswesen In Den Moslemischen Staaten Insbesondere Im Osmanischen Reiche: Mit Dem Gesetzbuche Der Lehen Unter Sultan Ahmed I., Gebundene Ausgabe Von Paul Andreas Tischendorf, Creative Media Partners, Llc, 978-0-270-80591-8, Seitenanzahl: 14039,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kalla, Sebastian: Ein Bistum ohne Lehnswesen und VasallenEin Bistum ohne Lehnswesen und Vasallen , Leiheformen und herrschaftliche Bindungen im Hochstift Bamberg des 12. und 13. Jahrhunderts , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 202412, Autoren: Kalla, Sebastian, Seitenzahl/Blattzahl: 576, Keyword: Bamberg; Begriffsgeschichte; Bischofsurkunden; Eigengüter; Franken; Hochstift; Kanzlei; Kloster; Landesherrschaft; Lehnswesen; Leiheformen; Ministerialität; Nießbrauch; Pacht; Pfandgeschäfte; Soldverträge; Vasallität; beneficium; commissio; feudum, Fachschema: Europa / Geschichte, Kulturgeschichte~Mittelalter, Fachkategorie: Geschichtsforschung: Quellen~Sozial- und Kulturgeschichte, Warengruppe: HC/Geschichte/Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 170, Gewicht: 1056, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Crozes Hermitage - Les Hauts du Fief 2022 - Cave de TainLes Hauts du Fief ließe sich am besten als harmonische Symbiose der Vielfalt seiner Landschaften und seiner variationsreichen und komplexen Terroirs definieren. Er zeichnet sich in erster Linie durch seine knackige und fleischige Fruchtigkeit, seine Süße, seine Konzentration und seine Reichhaltigkeit aus. Er verbindet Volumen und Frische, einen blumigen und sehr leicht würzigen Ausdruck mit einer zartschmelzenden Holznote. Ein Syrah mit typisch nördlichem Charakter, der jedoch leicht zugänglich ist. Der verführerischste Cru aus dem Norden Frankreichs.24,78 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Welche Machtbefugnisse hatte ein Lehnsherr im mittelalterlichen Feudalsystem?
Ein Lehnsherr hatte die Macht, Land an Vasallen zu vergeben, die ihm im Gegenzug Treue und Dienste leisteten. Er konnte Steuern und Abgaben von den Bauern auf seinem Land einfordern. Zudem hatte er das Recht, über Leben und Tod seiner Untertanen zu entscheiden. **
-
Wann war Ritter Lehnswesen?
Das Rittertum und das Lehnswesen waren eng miteinander verbunden und entwickelten sich im Mittelalter. Das Rittertum entstand im 10. Jahrhundert und erreichte seinen Höhepunkt im 12. und 13. Jahrhundert. Ritter waren Krieger, die im Dienst eines Lehnsherren standen und ihm Treue und militärische Unterstützung versprachen. Das Lehnswesen war ein System der gegenseitigen Verpflichtungen und Abhängigkeiten zwischen Lehensherren und Vasallen, das die Grundlage der mittelalterlichen Gesellschaft bildete. Es regelte die Rechte und Pflichten der verschiedenen Stände und sorgte für Stabilität und Ordnung in einer Zeit des Wandels und der Unsicherheit. Wann genau das Rittertum und das Lehnswesen entstanden, ist schwer zu datieren, da sie sich über einen längeren Zeitraum entwickelten und regional unterschiedlich ausgeprägt waren. **
-
Was passiert mit einem Lehen wenn der Vasall stirbt?
Was passiert mit einem Lehen, wenn der Vasall stirbt? Wenn ein Vasall stirbt, wird das Lehen in der Regel an seinen Erben übertragen. Dies kann ein Familienmitglied oder eine andere von ihm benannte Person sein. Falls der Vasall keine Erben hat oder keine Regelung getroffen hat, kann das Lehen an den Lehnsherrn zurückfallen. In einigen Fällen kann der Lehnsherr auch einen neuen Vasall für das Lehen bestimmen. Es ist wichtig, dass die Nachfolgefrage klar geregelt ist, um Streitigkeiten und Unsicherheiten zu vermeiden. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.